驱动签名证书买完之后怎样把驱动交到用户手里
面向现代Windows正式零售发布驱动,建议直接按“完成HLK测试,再通过WHCP提交”的路线准备。驱动签名证书只是起点,后面还要取得微软签名,并在目标设备上测试安装与运行。不要把买证书当成驱动发版已经完成。
如果项目正卡在“本地显示签名有效,客户电脑却装不上”,先检查交付的是不是微软返回的文件、驱动包有没有被改动,以及目标系统和架构是否匹配。这些问题没有查清,再买一张证书也解决不了。
EV证书和微软签名分别管什么
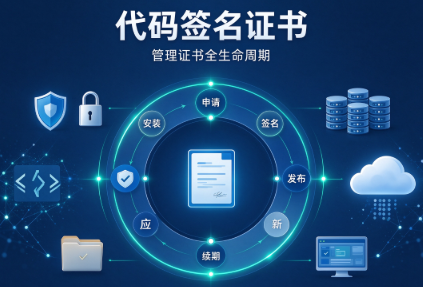
企业购买EV代码签名证书,用于企业身份核实、硬件开发者账户关联,以及提交包的签署。微软检查的是谁在提交,企业也通过签名证明提交包由自己签出。
微软签名是提交后由微软平台处理产生的结果。用企业证书在本地签过文件,不会自动得到微软签名。外层安装程序显示了企业名称,同样不能说明内部驱动已满足Windows内核加载要求。
大家常说的WHQL认证,又比“有签名”多一层测试。实际办理围绕Windows硬件兼容性计划WHCP开展,HLK是执行测试的工具包。通过测试并完成认证提交,才有资格讨论对应的认证结果,证书供应商发出一张证书不能代替这一步。
记住这三个区别即可:EV证书确认提交者,微软签名来自平台处理,兼容性认证还需要测试。采购合同中把它们分开写,也能避免把证书费误认为整套认证费用。
正式发版为什么优先走HLK
正式产品需要的不只是“某台电脑能加载”,还要验证安装、可靠性、兼容性等项目。按目标Windows版本安排HLK测试,再通过WHCP提交,是更完整的发布路线。测试发现的问题由研发修复,不能靠升级证书品牌解决。
计划通过Windows Update向零售用户分发驱动,更应明确走WHCP。不要为了赶进度,把测试用的签名途径当成正式认证的替代办法。
网上经常提到的Attestation证明签名不要求先完成HLK测试,但微软当前把它定位于测试用途;它不等于Windows认证,也不提供已经通过兼容性测试的保证。Windows Server 2016及更高版本的设备和筛选驱动,则要满足HLK测试及平台签名要求。
采购前让研发写清三项信息:支持的系统版本、处理器架构、是否通过Windows Update发布。再准备硬件样品、测试环境和人员时间,项目计划就有了明确方向。
证书选这两款就看要不要本地Ukey
先看操作习惯。如果正式签署一直由固定岗位负责,推荐安信SSL证书的GlobalSign EV代码签名证书,4000元/年,价格包含Ukey,国内顺丰邮寄。设备交给指定人员保管,发布电脑安装驱动和管理工具,再调用令牌签名。
如果团队不想管理实体令牌,推荐Certum EV代码签名证书,安信SSL证书提供的价格为2500元/年。它采用云签名,不用接收或插入本地Ukey,通过配套客户端与授权方式使用云端密钥。
微软的EV证书机构名单包含GlobalSign和Certum。两款都可以作为这类项目的证书采购选择,但云客户端要先配置好并完成所需文件的签署测试;不能把“无Ukey”理解为任何提交工具都能直接调用。
两款产品解决的是证书和签名操作方式,HLK测试、微软提交和最终装机测试仍由项目继续推进。报价比较时,证书费用与认证服务费用分开列,采购人员就不会误解交付范围。
从买证书到交付按这个顺序做
第一步,统一申请主体。企业注册资料、证书申请及硬件开发者账户使用一致的主体信息,指定经办人接收审核联系并管理账户。不要让临时外包人员以自己掌握的账户替企业长期持有发布权限。
第二步,配置证书和账户。微软要求用于证明签名或WHCP提交的账户关联至少一张有效EV证书。证书签发后完成关联,再检查签名工具是否选中了新证书。平台允许使用已注册的Authenticode证书签署提交包,但这不取消账户的有效EV证书要求。
第三步,准备要发布的完整驱动包。把驱动文件、INF安装信息和目录文件对应起来,确定版本后再签署。不要从不同构建目录随意拼包,文件之间不一致会给安装和验证增加问题。
第四步,执行HLK测试。选择支持目标系统的测试环境,运行测试、修复失败项并整理成果,然后提交WHCP。更新了硬件或驱动内容,就要重新检查测试覆盖,不能直接拿上次报告证明新版本。
第五步,领取平台返回的签名文件。把返回结果与版本号、提交记录一起保存,之后的安装包从这份文件制作。不要继续分发提交前保留在构建目录里的旧文件。
第六步,用客户实际要用的设备测试。至少完成安装、卸载、升级和关键功能检查,确认安全启动等计划支持的配置下表现正常,再开放下载。
仍然装不上时按错误位置处理
提交平台就被拒绝,先看账户、证书关联、文件格式及平台返回的错误信息。这里还没有进入客户电脑,没必要先更改客户系统配置。
安装时提示文件或目录验证失败,检查是否改过INF、替换过二进制,或者打包时拿错版本。目录文件与驱动包内容关联,修改内容后不能继续依赖原来的验证结果。
已经安装但驱动无法加载,检查系统版本、处理器架构及系统安全功能,再根据设备管理器和安装日志定位原因。签名有效也不能修复驱动代码中的兼容性问题。
向支持人员反馈时,带上系统版本、错误代码、安装日志和本次提交记录。只发一句“证书不行”,无法判断卡在哪一步;也不要通过关闭签名检查把故障留给最终用户。
更新版本时别只盯着证书到期日
证书换新后,要更新硬件开发者账户关联和签名工具设置。发布脚本固定了旧证书指纹或别名,就把选择条件改为新证书,再做一次提交测试。
驱动更新还涉及文件和测试结果。保留每个正式版本的最终文件、测试成果与平台提交编号,客户报告问题时就能找到原版复现。证书到期提醒、驱动测试和发版记录分别维护,责任人明确,后续更新就不会依赖某个人的记忆。
驱动签名证书常见问题
1、购买EV代码签名证书包含WHQL认证吗?
不包含。证书、测试和认证提交是不同工作。采购时要分别确认费用和交付内容,不能把证书已签发当成驱动已通过认证。
2、只签Windows安装包能解决驱动签名问题吗?
不能。安装包与内部驱动分别接受检查,外层签名不会自动给驱动提供微软签名。驱动仍要完成自己的测试和提交。
3、没有Ukey也能办理这类驱动项目吗?
可以选择云端EV代码签名证书。Certum在微软列出的EV机构名单中,使用前完成云客户端配置、账户关联与提交包签署测试即可。
4、一家公司每个驱动都要买一张证书吗?
不必只因驱动数量增加就逐个购买。企业可在证书协议允许范围内用同一凭据处理多个项目,但不同驱动仍各自完成测试和提交。
5、微软返回签名文件后还能改INF吗?
不要直接修改后就发布。INF变化会影响驱动包,改动后需要重新检查目录文件、签名和提交要求,重新取得与最终内容一致的发布文件。